Šta se dešava kada firma ostane bez svih poslovnih podataka?
Šta se dešava kada firma ostane bez svih poslovnih podataka? Studija slučaja: Kako jedan IT incident može zaustaviti poslovanje, koliko zaista košta oporavak podataka i kako se kompanija može zaštititi. Zamislite da sutra ujutru dođete na posao, uključite računar i ustanovite da ne možete da otvorite poslovni program. Nema pristupa fakturama. Ne možete proveriti dugovanja […]
Šta se dešava kada firma ostane bez svih poslovnih podataka?
Studija slučaja: Kako jedan IT incident može zaustaviti poslovanje, koliko zaista košta oporavak podataka i kako se kompanija može zaštititi.
Zamislite da sutra ujutru dođete na posao, uključite računar i ustanovite da ne možete da otvorite poslovni program.
Nema pristupa fakturama. Ne možete proveriti dugovanja kupaca. Magacin ne prikazuje stanje robe. Knjigovodstvo ne može da pristupi dokumentaciji, a zaposleni ne mogu da otvore zajedničke fajlove.
Pozivate IT administratora.
Nakon nekoliko minuta stiže informacija koju nijedan direktor ne želi da čuje:
„Centralni server je nedostupan. Postoji mogućnost da su poslovni podaci izgubljeni ili kompromitovani.“
U tom trenutku počinje mnogo ozbiljniji problem od običnog kvara računara.
Kompanija gubi sposobnost da normalno posluje.
Koliko dugo može izdržati takvu situaciju? Koliko košta svaki sat prekida? Da li je moguće vratiti podatke? I koliko bi situacija bila drugačija da je na vreme napravljen kvalitetan sistem zaštite?
U ovoj studiji slučaja analiziramo upravo takav scenario.
O studiji: Prikazana kompanija, vremenski tok incidenta i finansijski iznosi predstavljaju edukativnu simulaciju sa jasno definisanim pretpostavkama. Tekst nije izveštaj o stvarnom klijentskom incidentu. Cilj je da na razumljiv i praktičan način prikažemo poslovne i tehničke rizike.
1. Petak, 08:15 – dan kada je kompanija prestala da radi
Kompanija iz našeg primera bavi se veleprodajom i distribucijom robe.
Ima 15 zaposlenih, 10 radnih stanica povezanih sa centralnim poslovnim sistemom, jedan server, poslovnu bazu podataka i zajedničko skladište dokumenata.
Poslovanje se najvećim delom oslanja na informacione tehnologije.
Na serveru se nalaze:
- Baza kupaca i dobavljača.
- Fakture, predračuni i finansijska dokumentacija.
- Evidencija ulaza i izlaza robe.
- Stanje magacina i rezervacije artikala.
- Poslovni izveštaji.
- Dokumentacija i ugovori.
- Konfiguracije poslovnih aplikacija.
Server je uključen neprekidno. Zaposleni svakodnevno pristupaju podacima preko lokalne mreže.
Kompanija nema posebno IT odeljenje. Održavanje se uglavnom obavlja kada dođe do problema.
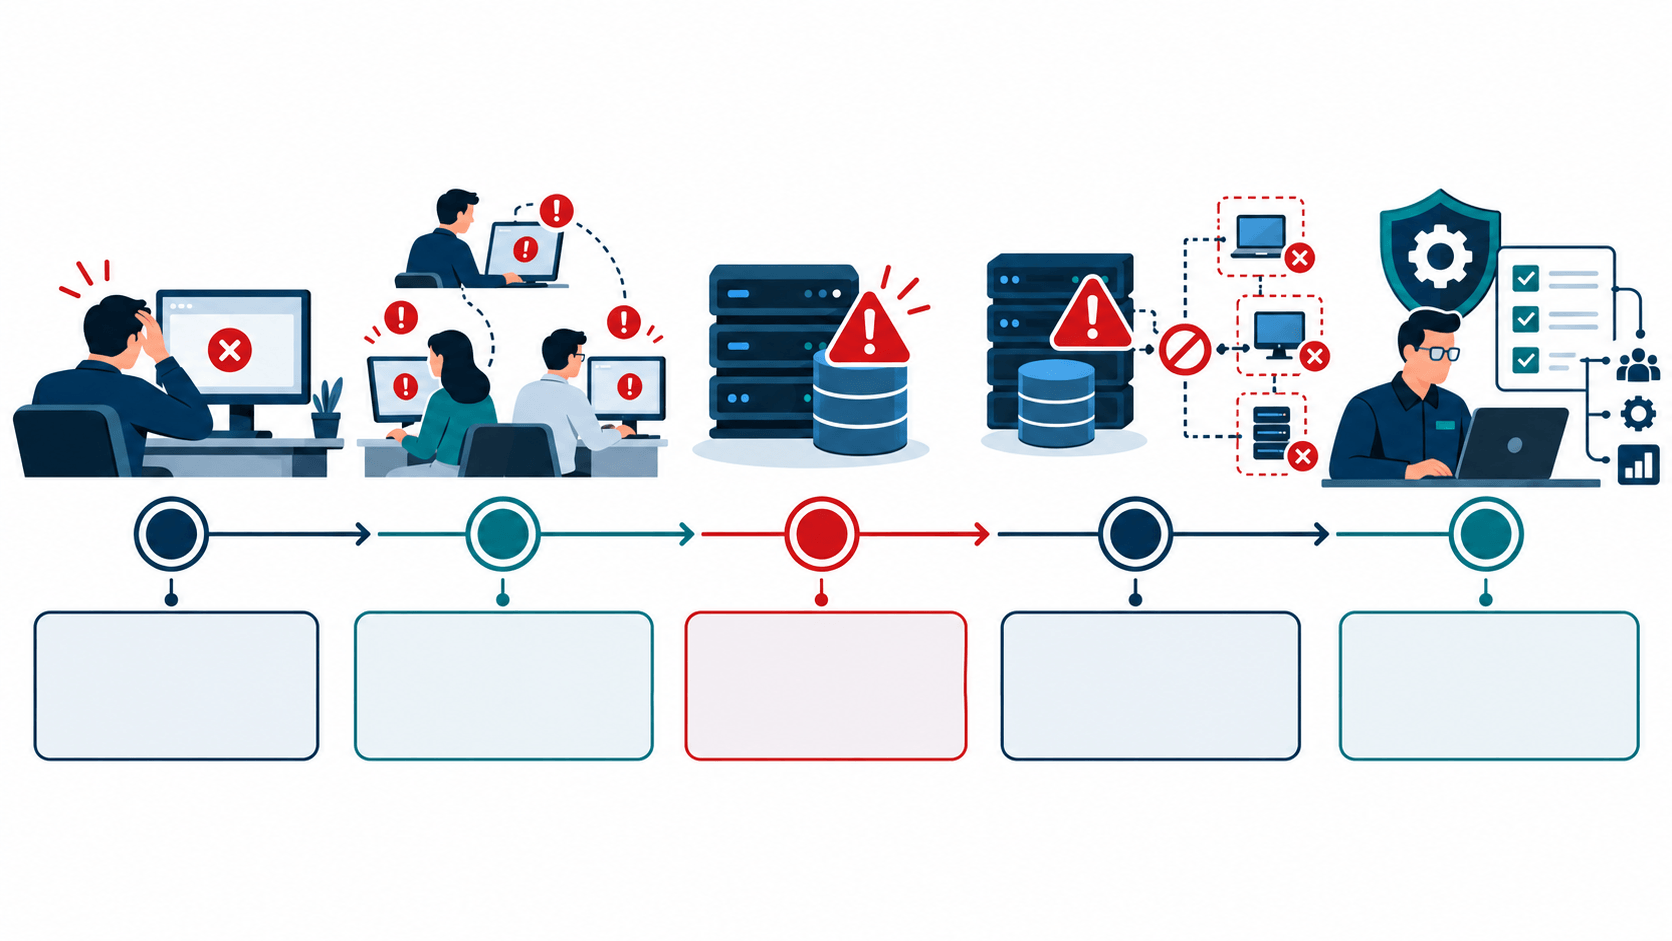
U 08:15 prvi zaposleni prijavljuje da poslovni softver ne radi.
U 08:20 još nekoliko zaposlenih prijavljuje isti problem.
U 08:30 postaje jasno da nije reč o pojedinačnom računaru.
U 08:45 administrator otkriva da je centralni server kompromitovan i da deo podataka više nije moguće normalno otvoriti.
U našem scenariju uzrok je ransomware, vrsta zlonamernog softvera koja može da šifruje podatke i onemogući njihovo korišćenje.
Međutim, sličan prekid može nastati i zbog drugih uzroka: otkazivanja hardvera, pogrešnog ažuriranja, brisanja podataka, požara, poplave, krađe opreme ili administrativne greške.
Zato se zaštita poslovnih podataka ne sme svesti samo na antivirusni program.
Pravo pitanje nije samo kako sprečiti incident, već kako obezbediti da kompanija nastavi poslovanje kada incident ipak nastupi.
2. Zašto gubitak podataka nije samo IT problem?
Kada server prestane da radi, mnogi vlasnici firmi prvo razmišljaju o ceni popravke.
Koliko košta novi disk? Koliko košta administrator? Da li treba kupiti novi server?
Međutim, u kompaniji koja svakodnevno koristi poslovni softver, najveće posledice često nisu vezane za samu opremu.
Problem je u izgubljenom radnom vremenu i poslovima koji ne mogu da se obave.
Razmotrimo nekoliko odeljenja naše kompanije.
Prodaja
Komercijalisti ne mogu da provere zalihe, cene i prethodne porudžbine kupaca.
Potvrđivanje novih narudžbina postaje otežano ili nemoguće.
Neke porudžbine mogu sačekati, ali druge zahtevaju brzu reakciju. Ako kupac ne dobije odgovor na vreme, može se obratiti konkurenciji.
Magacin
Bez pristupa centralnoj evidenciji, zaposleni ne mogu pouzdano da potvrde raspoloživu količinu robe.
Ručno evidentiranje može privremeno pomoći, ali povećava mogućnost greške i naknadnog neslaganja stanja.
Računovodstvo
Nedostupnost finansijskih evidencija otežava izdavanje i kontrolu dokumenata, pregled potraživanja, obaveza i pripremu obračuna.
Ako se incident dogodi neposredno pred važan poslovni ili zakonski rok, posledice mogu biti dodatno ozbiljne.
Uprava
Rukovodstvo ostaje bez pouzdanih i ažurnih informacija na osnovu kojih donosi odluke.
Nije u pitanju samo izgubljen pristup jednom programu.
U pitanju je privremeni gubitak kontrole nad značajnim delom poslovnih procesa.
3. Koliko kompaniju košta jedan sat prekida poslovanja?
Da bismo dobili konkretnu sliku, koristićemo jednostavan finansijski model.
Pretpostavimo da od 15 zaposlenih njih 10 ne može normalno da obavlja posao dok centralni sistem ne radi.
Procenjeni trošak izgubljenog radnog kapaciteta po zaposlenom iznosi 1.200 dinara na sat.
Kompanija procenjuje i dodatni operativni trošak zastoja od 3.000 dinara po satu, koji nije već obuhvaćen troškom zaposlenih.
| Parametar | Vrednost |
|---|---|
| Ukupan broj zaposlenih | 15 |
| Zaposleni pogođeni prekidom | 10 |
| Trošak izgubljenog kapaciteta po osobi/sat | 1.200 RSD |
| Dodatni troškovi po satu | 3.000 RSD |
| Ukupan procenjeni trošak zastoja po satu | 15.000 RSD |
Formula je jednostavna:
Trošak po satu = (broj pogođenih zaposlenih × trošak po zaposlenom) + dodatni operativni troškovi.
Za našu kompaniju:
10 × 1.200 + 3.000 = 15.000 RSD po satu.
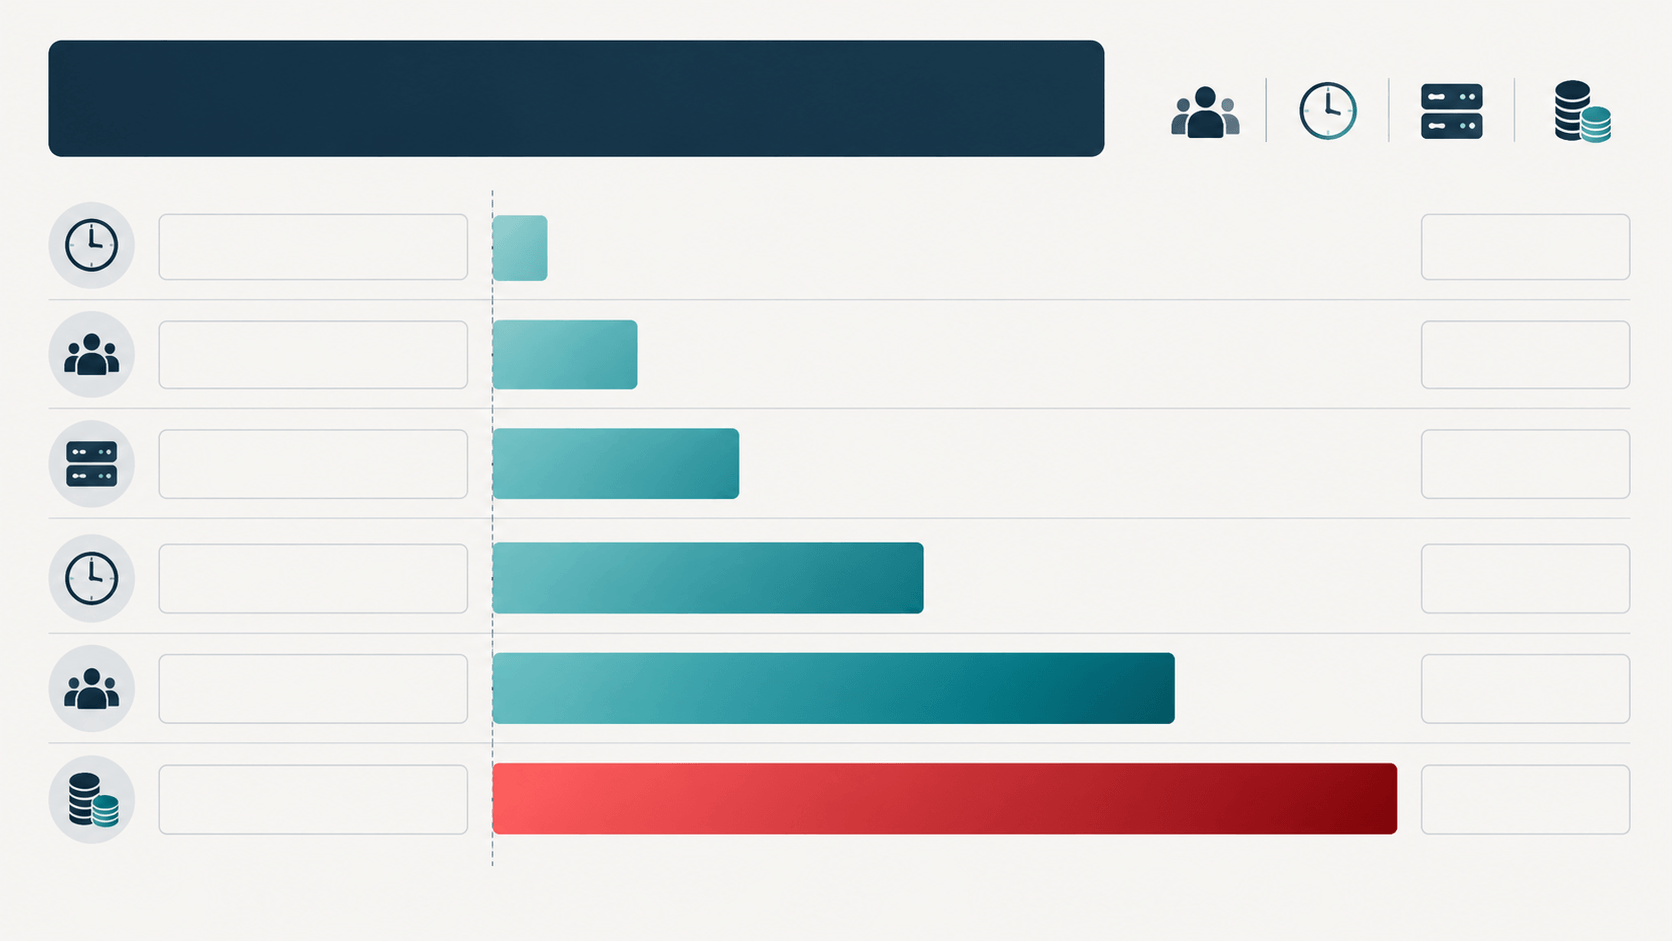
Ali šta se događa ako problem nije moguće rešiti za sat vremena?
| Trajanje prekida | Procenjeni direktni trošak |
|---|---|
| 1 radni sat | 15.000 RSD |
| 4 radna sata | 60.000 RSD |
| 8 radnih sati | 120.000 RSD |
| 16 radnih sati | 240.000 RSD |
| 24 radna sata | 360.000 RSD |
| 40 radnih sati | 600.000 RSD |
Prikazano trajanje izraženo je u radnim satima tokom kojih nastaje navedeni trošak, a ne u ukupnim kalendarskim satima od nastanka incidenta.
Ako firma ostane bez funkcionalnog poslovnog sistema tokom dva osmočasovna radna dana, procenjeni trošak iznosi 240.000 dinara.
To još nije ukupna cena incidenta.
U obračun nisu uključeni troškovi stručne intervencije, zamene opreme, rekonstrukcije izgubljene evidencije, moguće ugovorne obaveze i drugi indirektni gubici.
Kod izgubljene prodaje potrebno je procenjivati stvarno izgubljenu maržu i troškove, a ne jednostavno sabirati sav promet koji nije ostvaren u vreme prekida.
Finansijski model takođe mora izbegavati dvostruko računanje istih troškova.
Ipak, čak i konzervativna simulacija pokazuje da prekid poslovanja može biti mnogo skuplji od pojedinačnog hardverskog kvara.
Izračunajte koliko bi prekid rada koštao vašu firmu
Svaka kompanija ima drugačiji broj zaposlenih, strukturu troškova i zavisnost od informacionih sistema.
Zato smo pripremili besplatan kalkulator u kojem možete uneti sopstvene podatke.
Kalkulator daje informativnu procenu finansijske izloženosti i omogućava poređenje različitih trajanja prekida.
Besplatan alat – Roster Downtime Calculator
Napomena: Rezultat je finansijska simulacija na osnovu unetih pretpostavki, a ne predviđanje budućeg incidenta.
4. Najveća greška: „Imamo backup, znači bezbedni smo“
Mnoge kompanije veruju da su zaštićene zato što imaju drugi disk ili uređaj na koji se povremeno kopiraju podaci.
Nekada je to zaista dovoljno da se brzo reši jednostavan problem, poput slučajnog brisanja fajla.
Ali ozbiljni incidenti zahtevaju mnogo više.
Zamislimo da kompanija ima eksterni disk stalno povezan sa centralnim serverom.
Na taj disk se svakog dana kopiraju podaci.
Ako server bude kompromitovan, a napadač dobije pristup i rezervnom disku, postoji mogućnost da će i kopija biti izbrisana ili šifrovana.
Kompanija tada gubi i original i rezervnu kopiju.
Još jedan čest problem je backup koji formalno postoji, ali nikada nije testiran.
Automatski zadatak svakog dana prijavljuje uspeh, ali prilikom stvarnog oporavka administrator otkriva da nedostaju važni fajlovi, da backup baze nije konzistentan ili da ne postoji odgovarajuća aplikaciona konfiguracija.
Rezervna kopija koja ne može da se obnovi nije pouzdana zaštita poslovanja.
Zbog toga je potrebno posmatrati čitav sistem oporavka, a ne samo pravljenje kopija.
5. Pravilo 3-2-1: Osnov kvalitetne strategije rezervnih kopija
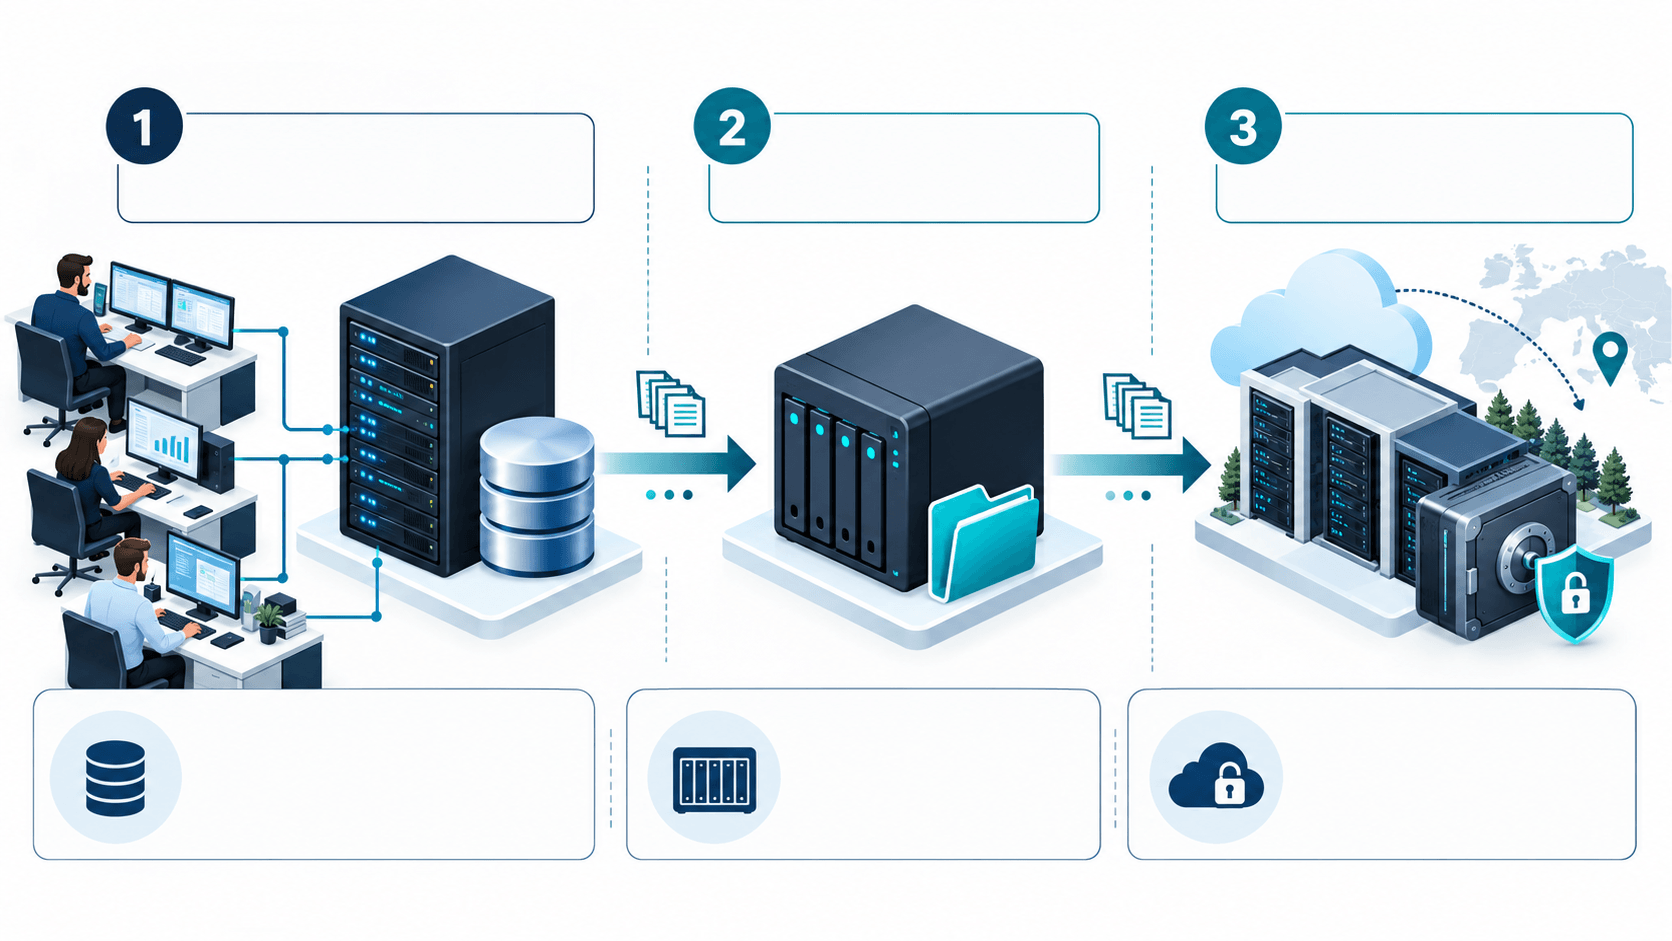
Jedan od poznatih principa zaštite podataka jeste pravilo 3-2-1.
Ono podrazumeva:
3 kopije podataka – originalne podatke i najmanje dve dodatne kopije.
2 različita medija ili odgovarajuće nezavisna sistema skladištenja – kako jedan kvar ili problem ne bi ugrozio sve kopije.
1 kopiju na drugoj lokaciji – kako fizički incident na primarnoj lokaciji ne bi uništio sve podatke.
Na primer, kompanija može da koristi:
- Produkcioni server sa aktivnom poslovnom bazom.
- Poseban lokalni uređaj za rezervne kopije.
- Zaštićenu kopiju na drugoj fizičkoj lokaciji.
Savremene strategije često uključuju i offline ili immutable kopije, koje su namenjene dodatnoj zaštiti od slučajnog brisanja, kompromitacije naloga i ransomware napada.
Važno je da kopije budu logički i administrativno odvojene, sa kontrolisanim pristupom i odgovarajućom zaštitom naloga.
Pravilo 3-2-1 nije garancija potpunog oporavka, ali je koristan početni okvir za projektovanje sistema.
6. Tri scenarija: Kako ista kompanija prolazi kroz isti incident
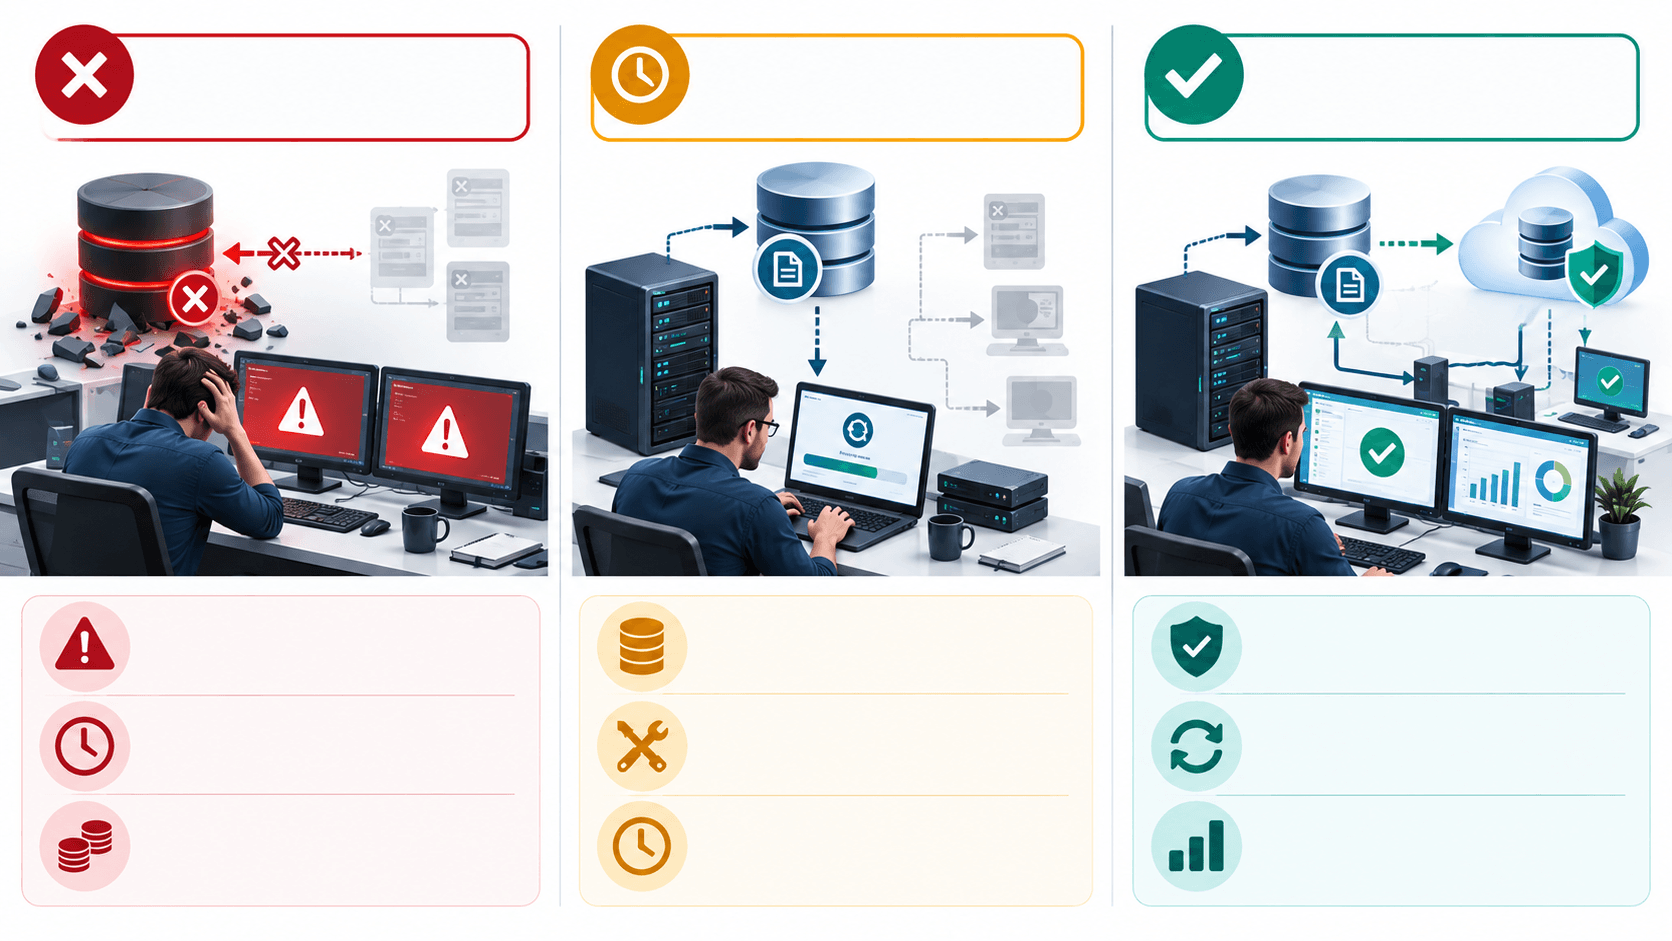
Da bismo razumeli vrednost pravilne pripreme, uporedićemo tri hipotetička scenarija.
Scenario A: Kompanija nema upotrebljiv backup
U prvom scenariju poslovna baza je nedostupna, a poslednja poznata rezervna kopija ne može da se koristi.
Administrator pokušava da ustanovi da li je moguće rekonstruisati podatke.
Deo evidencije možda postoji u email porukama, izvezenim dokumentima ili papirnim arhivama.
Međutim, ti izvori nisu potpuna zamena za centralnu bazu.
Kompanija mora da proverava podatke, naknadno unosi dokumentaciju, usaglašava stanja i pokušava da obnovi poslovne procese.
Oporavak može trajati danima, a neki podaci mogu ostati trajno izgubljeni.
Scenario B: Postoji dnevni backup, ali nema plana
U drugom scenariju kompanija ima dnevne rezervne kopije.
To predstavlja značajnu prednost.
Ipak, pošto restauracija nikada nije testirana, administrator tek tokom incidenta mora da otkrije postupak vraćanja sistema.
Potrebno je pripremiti server, instalirati aplikacije, obnoviti baze, podesiti prava i proveriti rad svih funkcija.
Ako poslednja upotrebljiva kopija potiče od prethodnog dana, postoji i mogućnost gubitka svih promena nastalih nakon njenog kreiranja.
Scenario C: Postoji kompletan i testiran plan oporavka
U trećem scenariju kompanija ima dokumentovane procedure, odgovorne osobe i unapred utvrđen redosled oporavka.
Rezervne kopije nalaze se na odgovarajuće zaštićenim lokacijama.
Restauracija je već testirana.
Administrator zna koji sistemi moraju prvi da se vrate u funkciju.
Zaposleni znaju kako se prijavljuje incident i ko donosi odluke.
Kompanija i dalje može pretrpeti prekid, ali je mogućnost organizovanog oporavka znatno bolja.
Ilustrativno finansijsko poređenje
Pretpostavimo da različiti scenariji rezultiraju sledećim brojem izgubljenih radnih sati:
| Scenario | Radni sati zastoja | Trošak po 15.000 RSD/sat |
|---|---|---|
| Bez upotrebljivog backupa | 40 | 600.000 RSD |
| Dnevni backup bez plana | 16 | 240.000 RSD |
| Testiran plan oporavka | 4 | 60.000 RSD |
Razlika između prvog i trećeg scenarija u ovom modelu iznosi 540.000 RSD direktnih troškova zastoja.
Ove vrednosti nisu tržišna statistika niti prosečni rezultati oporavka. To su pretpostavljeni scenariji koji služe da pokažu kako vreme oporavka utiče na troškove.
U stvarnosti, trajanje može biti kraće ili znatno duže.
7. RPO i RTO: Dva pojma koja bi svaki direktor trebalo da razume
U planiranju zaštite i oporavka informacionih sistema koriste se dva veoma važna pokazatelja.
Šta je RPO?
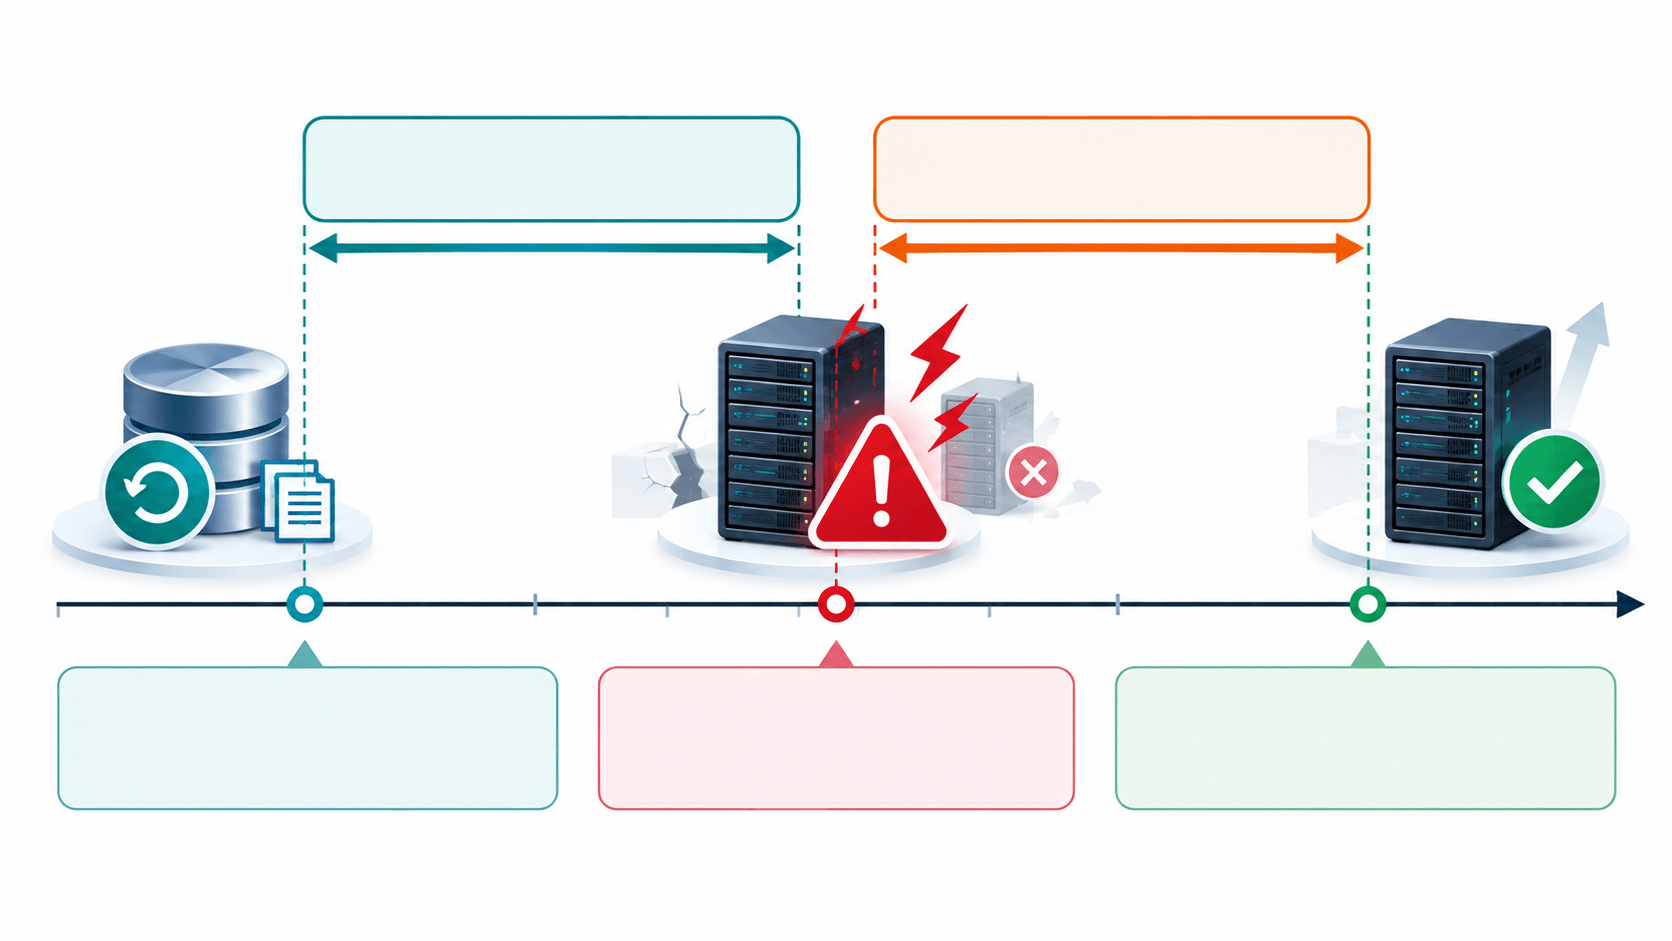
RPO, odnosno Recovery Point Objective, označava vremensku tačku do koje podaci moraju moći da se obnove nakon incidenta.
Jednostavnije rečeno, pokazuje koliko starih podataka kompanija najviše može da prihvati prilikom oporavka.
Ako poslovni sistem ima RPO od jednog sata, cilj je da se podaci obnove na stanje koje nije starije od jednog sata pre incidenta.
Kompanija koja obrađuje veliki broj transakcija možda će zahtevati veoma mali RPO.
Za podatke koji se menjaju samo nekoliko puta mesečno prihvatljiv RPO može biti znatno veći.
Šta je RTO?
RTO, odnosno Recovery Time Objective, predstavlja ciljano vreme u kojem sistem ili poslovna funkcija treba da bude obnovljena nakon prekida.
Ako je RTO četiri sata, sistem mora biti projektovan i organizovan sa ciljem da se njegova kritična funkcionalnost vrati u tom roku.
RTO nije garancija da će se oporavak uvek završiti u planiranom vremenu. To je projektovani cilj koji treba proveravati testiranjem.
Primer iz poslovanja
Pretpostavimo da kompanija obrađuje 200 dokumenata dnevno.
Ako joj je neprihvatljivo da ponovo unosi više od približno 25 dokumenata, a ravnomerno obrađuje 25 dokumenata po radnom satu, približan poslovni zahtev mogao bi biti RPO od jednog radnog sata.
Ako pritom nije prihvatljivo da fakturisanje stoji duže od četiri sata, cilj može biti RTO od četiri sata.
Precizni zahtevi moraju se definisati prema stvarnom radu kompanije, rokovima i posledicama gubitka podataka.
RPO govori koliko podataka možemo prihvatljivo izgubiti. RTO govori koliko dugo možemo prihvatljivo ostati bez funkcionalnog sistema.
8. Zašto backup baze podataka nije isto što i kopiranje foldera?
Poslovne aplikacije obično koriste baze podataka koje se neprekidno menjaju.
Korisnici upisuju nove dokumente, menjaju podatke, izrađuju izveštaje i evidentiraju transakcije.
U takvim uslovima obična kopija aktivnih fajlova baze može biti nepotpuna ili nekonzistentna.
Zbog toga ozbiljni poslovni sistemi zahtevaju metode izrade rezervnih kopija prilagođene konkretnom softveru.
Kod PostgreSQL sistema mogu se koristiti logički backup, odgovarajući fizički backup i arhiviranje WAL zapisa kada je potreban oporavak na određeni trenutak.
Kod MySQL i MariaDB sistema primenjuju se metode koje odgovaraju vrsti baze, konfiguraciji i zahtevima za dostupnošću.
Kod virtuelizovanih sistema mogu se koristiti konzistentni snapshot mehanizmi, ali njihov izbor i pravilna upotreba zavise od aplikacija i konfiguracije.
Pored same baze potrebno je sačuvati i ono bez čega aplikacija ne može normalno da se pokrene.
To uključuje konfiguracije, relevantne sertifikate i ključeve, licence, potrebne aplikacione fajlove i dokumentovane postupke instalacije.
Posebnu pažnju treba posvetiti zaštiti tajnih ključeva i lozinki. Oni ne smeju biti čuvani nezaštićeni zajedno sa kopijama podataka.
9. Kako izgleda stvarna provera rezervne kopije?
Jedan od najvažnijih koraka jeste test oporavka.
Nije dovoljno pogledati poruku da je backup uspešno završen.
Potrebno je dokazati da se sistem zaista može obnoviti.
Praktičan test može obuhvatiti sledeće:
Prvi korak: Provera rezervne kopije. Potvrđuje se postojanje odgovarajućih kopija, njihov integritet i dostupnost potrebnih pristupnih podataka.
Drugi korak: Priprema bezbednog testnog okruženja. Restauracija se obavlja na izdvojenom sistemu, bez ugrožavanja produkcije.
Treći korak: Vraćanje podataka. Baza i relevantne datoteke obnavljaju se propisanom metodom.
Četvrti korak: Provera funkcionalnosti. Testira se pokretanje aplikacije, pristup korisnika i najvažnije poslovne operacije.
Peti korak: Merenje trajanja. Dokumentuje se vreme potrebno za oporavak i poredi sa definisanim RTO ciljem.
Šesti korak: Analiza rezultata. Evidentiraju se problemi, nedostajuće komponente i potrebne korektivne mere.
Takav test daje mnogo pouzdaniju informaciju od jednostavne potvrde da je kopiranje završeno.
10. Šta uraditi u prvih 60 minuta ozbiljnog incidenta?
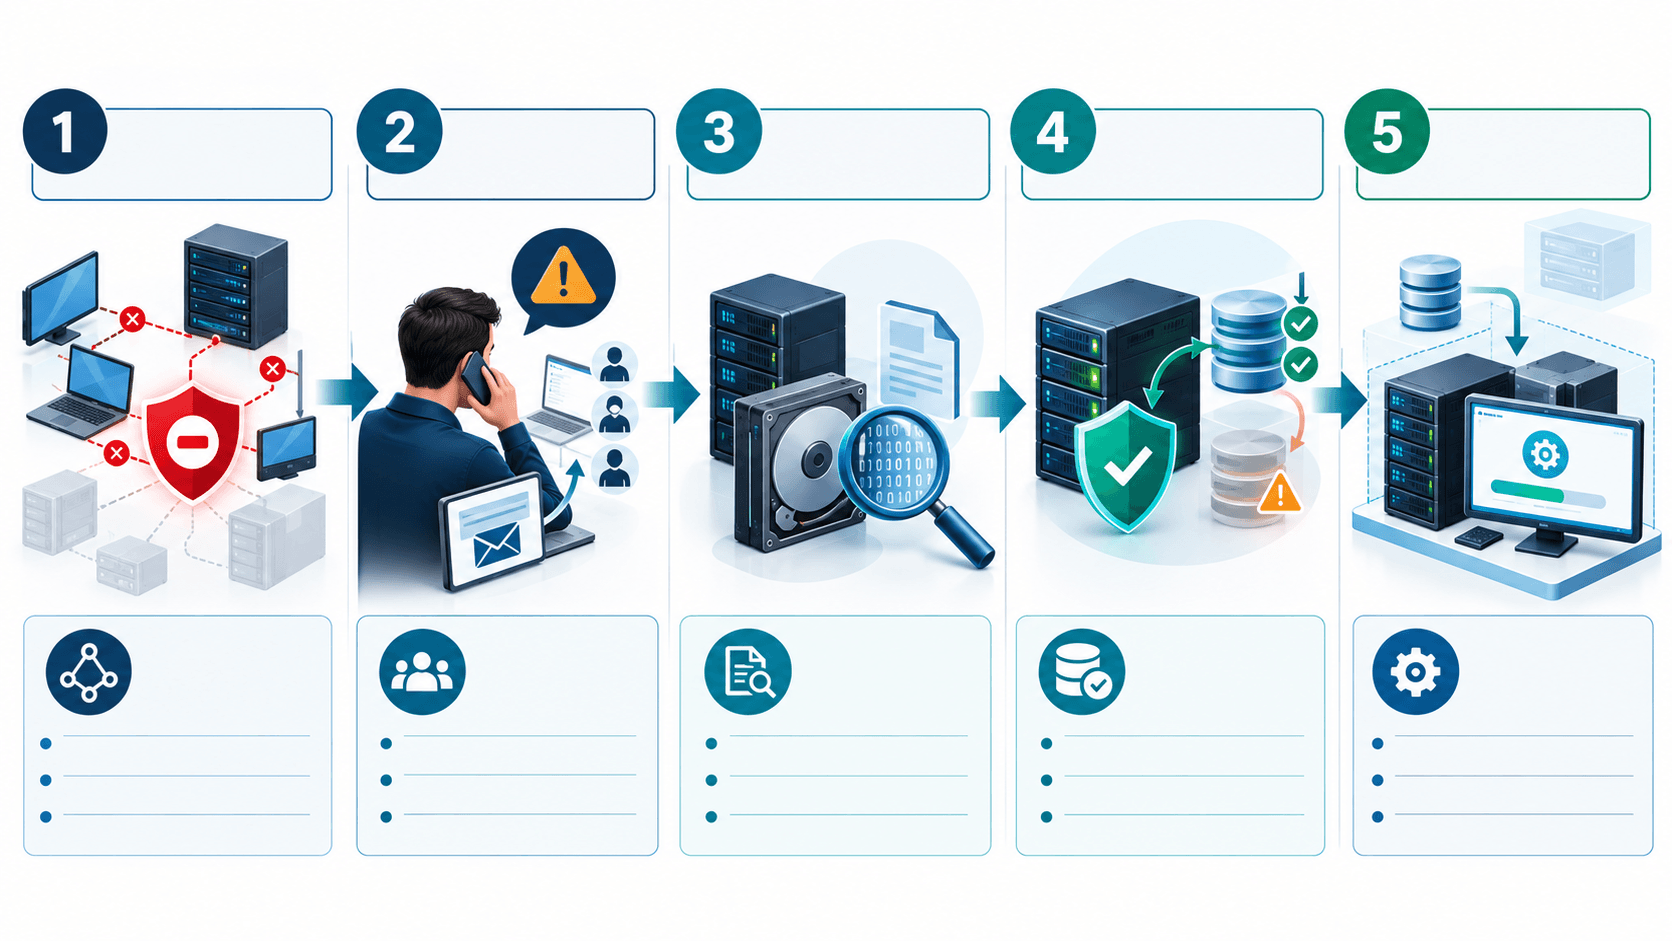
Kada postoji sumnja na kompromitaciju centralnog sistema, reakcija mora biti organizovana.
Prvi cilj jeste sprečavanje dalje štete, a ne što brže uključivanje svih sistema.
Pogođene računare i servere treba izolovati u skladu sa planom odgovora, pri čemu se mora voditi računa o očuvanju dokaza.
Potrebno je obavestiti odgovornu IT osobu ili angažovati stručnu pomoć.
Ne treba nasumično priključivati rezervne diskove na kompromitovane uređaje niti vraćati podatke pre provere okruženja.
Važno je ustanoviti koji sistemi su pogođeni, da li su kompromitovani administratorski nalozi i da li postoji mogućnost neovlašćenog pristupa ili iznošenja podataka.
Nakon procene incidenta potrebno je pripremiti čisto okruženje za oporavak, ukloniti uzrok kompromitacije i tek tada obnoviti poslovne funkcije.
Kod složenih incidenata potrebna je forenzička i pravna procena, uključujući eventualne obaveze koje se odnose na zaštitu podataka o ličnosti.
Plaćanje ransomware otkupnine ne garantuje povraćaj podataka niti znači da kompromitovani podaci neće biti dalje zloupotrebljeni.
11. Da li je kompaniji potreban skup sistem za zaštitu?
Ne nužno.
Kvalitet zaštite ne zavisi samo od cene opreme.
Manja firma sa dobro organizovanim rezervnim kopijama, ograničenim pristupom i dokumentovanim planom oporavka može biti bolje pripremljena od značajno veće kompanije koja koristi skupu infrastrukturu bez pravilnih procedura.
Najvažnije je uskladiti zaštitu sa stvarnim poslovnim zahtevima.
Potrebno je odgovoriti na nekoliko pitanja:
Koliko podataka se svakodnevno menja?
Koliko dugo moramo čuvati rezervne kopije?
Koliko sati poslovanje može stajati bez ozbiljnih posledica?
Koliko podataka možemo prihvatiti da ponovo unesemo?
Da li postoji druga lokacija za čuvanje podataka?
Ko je odgovoran za održavanje i proveru backupa?
Koliko brzo možemo obezbediti zamenski server ili drugu infrastrukturu?
Na osnovu tih odgovora moguće je napraviti razuman plan.
12. Koliko prostora je potrebno za čuvanje rezervnih kopija?
Ovo je još jedno pitanje na koje mnoge firme nemaju precizan odgovor.
Pretpostavimo da poslovni sistem trenutno koristi 200 GB podataka.
Podaci se svakodnevno menjaju, a kompanija želi da čuva više verzija rezervnih kopija.
Prostor potreban za backup ne zavisi samo od trenutne veličine baze.
Zavisi i od učestalosti izrade kopija, dnevne količine promena, perioda čuvanja, vrste backupa, kompresije, deduplikacije i načina arhiviranja transakcionih logova.
Zato jednostavno množenje veličine baze brojem dana nije dovoljno za ozbiljno projektovanje skladišta.
Za okvirnu procenu može se koristiti kalkulator, a konačna konfiguracija mora se potvrditi merenjem stvarne količine podataka i testiranjem izabranog rešenja.
Besplatan Backup Planner
Unesite osnovne podatke i dobijte početnu procenu potrebnog skladišnog kapaciteta i preporuke za planiranje rezervnih kopija.
Alat služi za informativno planiranje. Konačan kapacitet zavisi od tehničke konfiguracije, promene podataka i politike čuvanja.
13. Koliko je vaše poslovanje zaista spremno za incident?
Većina kompanija zna da li ima antivirus, ali znatno manje njih može odmah da odgovori kada je poslednji put uspešno obnovljena rezervna kopija.
Zato je korisno povremeno sprovesti jednostavnu samoprocenu.
Proverite da li vaša kompanija ima sledeće kontrole:
- Automatsko kreiranje rezervnih kopija važnih podataka.
- Najmanje jednu kopiju van primarne lokacije.
- Offline ili odgovarajuće zaštićenu immutable kopiju.
- Dokumentovan postupak restauracije.
- Redovno testiranje oporavka.
- Zaštićene administratorske naloge.
- Višefaktorsku autentifikaciju tamo gde je podržana.
- Evidenciju pristupa poslovnim sistemima.
- Redovno ažuriranje operativnih sistema i aplikacija.
- Definisane RPO i RTO ciljeve.
- Odgovornu osobu za postupanje tokom incidenta.
- Alternativni postupak za kritične poslovne procese.
Nedostatak jedne kontrole ne znači automatski da će incident nastati, ali ukazuje na oblast koju treba dodatno analizirati.
Besplatan IT Security Self-Audit
Pripremili smo kratak upitnik koji vam omogućava da sagledate osnovne organizacione i tehničke mere zaštite.
Samoprocena ne zamenjuje stručni bezbednosni audit, penetraciono testiranje ili proveru stvarne konfiguracije servera.
14. Kako napraviti jednostavan plan oporavka za svoju firmu?
Svaka firma koja zavisi od digitalnih podataka trebalo bi da ima makar osnovni dokument za postupanje u slučaju ozbiljnog prekida.
Takav plan ne mora biti komplikovan, ali mora biti praktičan.
Identifikujte kritične sisteme
Napravite spisak aplikacija bez kojih kompanija ne može da radi.
Za svaki sistem odredite odgovornu osobu, lokaciju podataka, važnost za poslovanje i prihvatljivo trajanje prekida.
Definišite prioritete
Nije neophodno da se svi sistemi vraćaju istovremeno.
Ako su fakturisanje i magacinska evidencija neophodni za svakodnevnu prodaju, oni mogu imati prednost u odnosu na manje kritične interne aplikacije.
Dokumentujte rezervne kopije
Zabeležite gde se kopije nalaze, kako se pristupa skladištu, ko ima ovlašćenja i kojim redosledom se sprovodi restauracija.
Poverljive pristupne podatke treba čuvati odvojeno, na bezbedan način.
Planirajte komunikaciju
Odredite ko obaveštava zaposlene, ko komunicira sa klijentima i ko donosi odluku o povratku sistema u produkciju.
Organizujte testove
Periodično izvedite probnu restauraciju u kontrolisanom okruženju.
Proverite da li postupak funkcioniše i da li se uklapa u poslovne zahteve.
Ažurirajte dokumentaciju
Plan oporavka mora pratiti promene softvera, infrastrukture, osoblja i poslovnih procesa.
Dokument koji godinama nije ažuriran može biti nepouzdan kada je najpotrebniji.
15. Zašto je prevencija poslovna investicija, a ne samo IT trošak?
Vratimo se našoj simuliranoj kompaniji.
U prvom scenariju prekid od 40 radnih sati stvara procenjenu finansijsku izloženost od 600.000 RSD.
U trećem scenariju prekid od četiri radna sata stvara izloženost od 60.000 RSD.
Razlika je značajna.
To ipak ne znači da bi kompanija automatski uštedela 540.000 RSD kupovinom određenog backup proizvoda.
Finansijska opravdanost zaštite zavisi od troška implementacije, verovatnoće različitih incidenata, očekivane štete i stvarne efikasnosti preventivnih mera.
Međutim, primer pokazuje nešto veoma važno.
Vreme oporavka ima finansijsku vrednost.
Ako kompanija unapred zna koliko je košta jedan sat prekida poslovanja, znatno lakše može odrediti koliko ima smisla ulagati u rezervne kopije, redundantnu infrastrukturu i stručnu podršku.
To je suština odgovornog upravljanja IT rizikom.
16. Šta možete uraditi već danas?
Nije potrebno čekati veliki projekat modernizacije infrastrukture da biste smanjili osnovne rizike.
Već danas možete sprovesti nekoliko konkretnih aktivnosti.
Proverite da li poslednja rezervna kopija zaista postoji i kada je napravljena.
Utvrdite da li se kopija nalazi na sistemu koji bi mogao biti kompromitovan zajedno sa primarnim serverom.
Proverite ko ima administratorski pristup.
Ustanovite da li postoje dokumentovane procedure za vraćanje aplikacija i baza podataka.
Izračunajte koliko bi vaša kompanija izgubila ako ključni poslovni sistem ne bi radio jedan ili dva radna dana.
Ako su odgovori nepoznati, to je dobar razlog da se organizuje osnovna procena rizika.
Ne morate odmah menjati celokupnu infrastrukturu.
Prvi cilj je da razumete postojeće stanje.
Zaključak: Najskuplji backup je onaj koji ne možete da vratite
Gubitak poslovnih podataka ne mora da bude posledica spektakularnog hakerskog napada.
Dovoljan je kvar, pogrešna konfiguracija, slučajno brisanje ili ljudska greška.
Ono što takav incident pretvara u poslovnu krizu jeste nedostatak pripreme.
Rezervne kopije, dokumentovan plan oporavka, odgovarajuća kontrola pristupa i redovno testiranje restauracije predstavljaju osnov ozbiljne strategije kontinuiteta poslovanja.
Kroz našu simulaciju videli smo da kompanija sa 15 zaposlenih može imati značajne troškove već posle nekoliko sati prekida rada.
Ali najvažnija poruka nije finansijski iznos iz primera.
Najvažnije je da svaka kompanija zna šta će uraditi ako sutra izgubi pristup svojim poslovnim podacima.
Ako danas ne možete pouzdano da odgovorite gde se nalazi poslednja upotrebljiva rezervna kopija, koliko je stara i koliko traje vraćanje sistema, postoji prostor za unapređenje.
Roster Soft razvija poslovna softverska rešenja i pruža usluge u oblasti IT infrastrukture, integracija i održavanja informacionih sistema.
Naš cilj je da tehnologija bude pouzdana podrška poslovanju, a ne dodatni izvor neizvesnosti.
Isprobajte besplatne Roster IT Tools alate, procenite svoje rizike i napravite prvi korak ka otpornijem poslovanju.
Najčešća pitanja (FAQ)
Da li antivirus može da zaštiti firmu od gubitka podataka?
Antivirus i druge endpoint zaštite mogu smanjiti rizik od određenih napada, ali ne mogu zaštititi od svih mogućih incidenata. Ne zamenjuju backup i plan oporavka.
Koliko često treba praviti backup?
Učestalost zavisi od toga koliko podataka kompanija može prihvatljivo da izgubi. Za neke podatke dovoljna je dnevna kopija, dok kritični sistemi mogu zahtevati mnogo češće kopiranje ili dodatne mehanizme oporavka.
Da li je cloud backup dovoljan?
Cloud može biti deo kvalitetne strategije, ali potrebno je proveriti pristupna prava, zaštitu kopija, istoriju verzija, lokaciju podataka, troškove oporavka i mogućnost restauracije. Sama činjenica da se podaci nalaze u cloudu nije garancija bezbednosti.
Da li RAID zamenjuje backup?
Ne. RAID može povećati dostupnost skladišta pri određenim kvarovima diskova, ali ne štiti od svih slučajeva brisanja, šifrovanja, kompromitacije ili fizičkog uništenja. RAID nije zamena za nezavisne rezervne kopije.
Kako znamo da je backup ispravan?
Najpouzdaniji dokaz je uspešna restauracija u kontrolisanom okruženju, praćena proverom integriteta podataka i funkcionalnosti aplikacije.
Da li mala firma treba da ima plan oporavka?
Da, ako njeno poslovanje zavisi od digitalnih podataka. Plan može biti jednostavan i prilagođen veličini firme, ali treba da jasno definiše kritične sisteme, odgovorne osobe i postupke oporavka.
Koliko košta izrada sistema za backup?
Cena zavisi od količine podataka, infrastrukture, učestalosti kopiranja, perioda čuvanja i zahteva za oporavak. Zbog toga prvo treba definisati poslovne zahteve, a tek potom odabrati opremu i softver.
Može li se oporaviti baza nakon ransomware napada?
Ponekad je oporavak moguć pomoću nezavisnih rezervnih kopija ili drugih raspoloživih izvora. Bez pouzdane kopije ne postoji garancija povratka podataka. Oporavak treba sprovesti tek nakon procene kompromitacije i pripreme bezbednog okruženja.
Nastavite da istražujete
Povezani tekstovi iz iste oblasti.
 Case study
AI obrada faktura: automatizacija koja štedi vreme i novac
Zamislite kompaniju koja svakog meseca obrađuje 500 ulaznih faktura. Svaki dokument potrebno je otvoriti, pročitati, proveriti i uneti u poslovni softver. Zaposleni na ove…
Pročitajte tekst → Case study
Kako obezbediti da digitalno potpisan ugovor ostane dokaziv i posle 10 godina
Digitalno potpisivanje ugovora danas je tehnički lako, ali pravi izazov nastaje mnogo kasnije - kada treba dokazati validnost dokumenta nakon što sertifikati potpisnika isteknu.…
Pročitajte tekst → Case study
MES sistem za digitalnu kontrolu proizvodnje u realnom vremenu
Kako smo povezali radne naloge, mašine, operatere, zastoje i kvalitet u jedinstven proizvodni sistem Sažetak projekta Klijent je proizvodna kompanija sa više linija, više…
Pročitajte tekst →